lunes, 17 de junio de 2019

¿Los robots quitarán puestos de trabajo?
Es una pregunta cada vez más recurrente al ver como las máquinas van sustituyendo a la mano de obra humana en muchos sectores. Se lo hemos preguntado a los expertos.
Ver vídeo


via Ciencia y tecnología en rtve.es http://bit.ly/2XR3UxZ
Ver vídeo
via Ciencia y tecnología en rtve.es http://bit.ly/2XR3UxZ
viernes, 14 de junio de 2019
Adobe asegura que su nueva herramienta de inteligencia artificial nos dirá cuando un rostro ha sido manipulado con Photoshop

Estamos llegando a un punto donde es casi imposible confiar en lo que ven nuestros ojos en internet, ya sea por los famosos deepfakes o por la manipulación de imágenes y vídeos. Por ello, Adobe está mostrando un primer vistazo de una herramienta basada en inteligencia artificial con la que, aseguran, podrán determinar cuando un rostro a sido manipulado con Photoshop y cuyo objetivo es "restaurar la confianza en los medios digitales".
Adobe lleva algunos años experimentando con nuevas herramientas donde se usa inteligencia artificial, de hecho el año pasado adelantaron que estaban desarrollando software para detectar imágenes manipuladas con Photoshop. Hoy vemos un primer intento de esto, pero por el momento centrado en rostros.

No sólo detectará cuando ha sido manipulada, también la revertirá a su estado original
De acuerdo a la información, un equipo de investigadores de Adobe y la Universidad de California en Berkeley consiguieron entrenar una red neuronal convolucional (CNN) sobre una serie de imágenes que mostraban rostros antes y después de haber sido manipulados digitalmente.
Con esto, la red neuronal estaba en posición de detectar cambios en las imágenes manipuladas con la función 'Face Away Liquify' de Photoshop, que permite cambiar detalles en los ojos, la boca y otros rasgos faciales de las personas de una forma relativamente sencilla.
Una vez teniendo esto, los investigadores pusieron a prueba las capacidades de detección de su herramienta en comparación con los humanos. Es así como a un grupo de personas se les mostraron dos imágenes a la vez donde tenían que identificar cuál de las dos había sido editada y no era real.
En estas pruebas, los humanos sólo acertaron el 53% de las veces, mientras que la red neuronal fue capaz de detectar la imagen manipulada con un 99% de precisión. Además, la red neuronal también señaló la partes donde se había hecho la edición e incluso pudo revertirla a su estado original.

De acuerdo a la investigación, los resultados son sumamente prometedores pero por el momento se encuentran en una etapa de desarrollo. Por ello, aún hay un largo camino por recorrer, ya que la idea es que no sólo se base en imágenes editadas en Photoshop, sino también aquellas que han sido manipuladas con otras herramientas o software.
Richard Zhang, investigador de Adobe, mencionó:
"Esto es sólo el principio. Se trata de un trabajo que se necesita con urgencia ya que vivimos en un mundo en el que cada vez es más difícil confiar en la información digital que consumimos".
via Magazine - robotica-e-ia http://bit.ly/2RiT0P5
La tecnofobia será el detonante de la quinta oleada de terrorismo
Un estudio alerta de las consecuencias de no prevenir los efectos adversos de las tecnologías
via Robótica http://bit.ly/2wZd6nX
via Robótica http://bit.ly/2wZd6nX

Hackean el robot de cocina de Lild: descubren que tiene un micrófono oculto y cuenta con el desactualizado Android 6.0
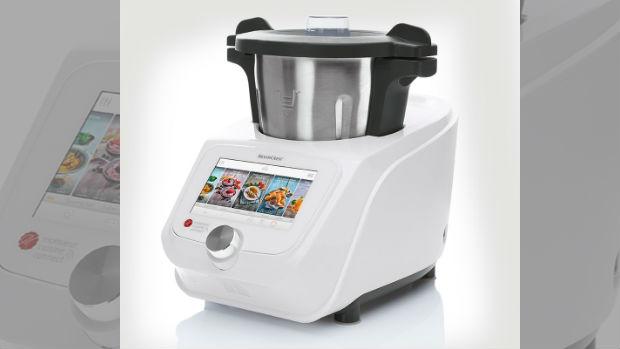 El robot de cocina Monsieur Cuisine Connect de Lidl (359 euros) es uno de los más demandados en el mercado. El recién lanzamiento en Francia de la nueva versión fue, de hecho, una auténtica locura. Diseñado en Alemania y producido en China, dispone de una pantalla táctil de 7 pulgadas y se puede conectar a la red wifi del hogar para descargar recetas de forma gratuita. Por tanto, os recordamos lo que siempre dicen los expertos en ciberseguridad: «Todo aparato conectado a la Red es susceptible de ser hackeado». Dos jóvenes franceses aficionados a la informática, Alexis Viguié y Adrien Albisetti, han «destripado» este dispositivo, descubriendo varios elementos curiosos en su funcionamiento, tal y como informa la publicación francesa «Numerama». Entre otras cosas, han descubierto «la existencia de un micrófono secreto inactivo, que podría ser vulnerable a un ataque». La idea «destripar» a Monsieur Cuisine surgió de forma espontánea. Según Alexis Viguié, un amigo le retó a ejecutar «Doom» en el popular robot de cocina. «Doom» es un videojuego muy famoso que se puede instalar en multitud de dispositivos que nunca han sido diseñados para ellos. Los amantes de este videojuego lo han instalado donde no te puedes imaginar: cajeros automáticos, en un iPod, relojes, etc. Después de unos minutos, los dos jóvenes se percataron de que la pantalla táctil se ejecuta sobre Android 6.0. Decidieron, así, «hackearla»: desbloquearon la interfaz del robot de cocina y usarla como si fuera una tableta. El resultado es que consiguen jugar a «Doom» en la pantalla del robot de cocina o ejecutar aplicaciones que funcionan a la percepción, como Youtube, tal y como demuestran en el vídeo que han publicado en «Reddit». «Pero un detalle llamó nuestra atención», aseguran. Fue el micrófono, un elemento que descubrieron a pesar de que «no se menciona en ningún lugar su existencia, ni en el sitio web oficial, ni en las instrucciones de uso que consultamos. Aún así, está en perfecto estado de funcionamiento». También cuenta con un altavoz. La incógnita del altavoz y micrófono Ya el alemán Gauster Haus demostró en 2018, a través de un vídeo publicado en Youtube, que el robot de cocina tenía un micrófono, a la derecha, y un altavoz, a la izquierda. En la última versión del robot de cocina de Lidl, los dos jóvenes indican que «el micrófono es similar» al de la versión que «destripó» Haus, «pero el altavoz parece más grande». Ambos componentes se ven a la perfección observando a Monsieur Cuisine. Altavoz, a la izquierda, y micrófono, a la derecha - Numerama La pregunta que se hacen los jóvenes es clara: ¿Planea Lidl permitir el control de voz en un futuro cercano? La compañía ha elegido «voluntariamente» situar ambos componentes, sin explicárselo al consumidor, a pesar de que parece estar desactivado. «El hecho de tener un micrófono sin notificar a los usuarios ya es un problema en sí mismo», recuerda «Numerama». Basta con recordar el caso de Google, que dotó a su dispositivo de seguridad Nest Secure, lanzado en 2017, de un micrófono sin informar a los usuarios. Michel Biero, responsable de marketing de Lidl en Francia, se ha postulado para defender a la compañía. Aunque en una primera versión que ofreció a «Numerama» aseguró «no estar al tanto de la presencia del micrófono», después reconoció que existía porque esperaban que Monsieur Cuisine «fuera controlable por voz y posiblemente por Alexa (...) Dejamos el micrófono pero está completamente inactivo y no es posible que lo activemos de forma remota. Lidl no quiere y no puede acceder a él». Pero, tal y como recuerda la publicación, «es técnicamente posible que pueda tener acceso a este micrófono, como (la compañía) admite, si usara una actualización automática», algo que puede hacer porque Lidl así lo especifica en sus condiciones de uso. En tal caso, «la activación se actualizará y el cliente podrá optar o no por esta función», aunque no aclara cómo informará al consumidor de que dicha opción está disponible. El obsoleto sistema operativo «Pero la existencia de este micrófono no mencionado podría tener consecuencias mucho más graves en caso de intento de pirateo del dispositivo. Como han observado Alexis Viguié y Adrien Albisetti, resulta que Monsieur Cuisine funciona con una versión antigua de Android, la 6.0, cuyos parches de seguridad datan de 2017, lo que hace que el dispositivo sea vulnerable a los ataques», añade la publicación. Y es que Android 6.0 es una versión que Google tiene abandonada ya (data del 2015) y no actualiza desde octubre de 2017. Teniendo en cuenta que «cada mes, Google lanza un nuevo parche de seguridad que corrige docenas de errores de seguridad» que no solo afectan al software, sino a componentes de terceros, la exposición es grave. De hecho, la versión de 2018 del robot de cocina de Lidl lleva también Android 6.0. «¿Por qué un producto de 2018 está equipado con esta versión antigua de Android que, además, no está asegurado?», preguntan los jóvenes. «No había necesidad de una tableta más sofisticada para que el robot funcione», explica el responsable de Lidl, ignorando la grave vulnerabilidad y falta de seguridad de su producto. Tal y como explica la Oficina de Seguridad del Internauta (OSI), las actualizaciones, ya sean de aplicaciones o de sistema operativo, «son añadidos o modificaciones cuya misión es mejorar tanto aspectos de funcionalidad como de seguridad». Por ello, «tenemos que tenerlas instalados en nuestros dispositivos». En el caso de no mantener los dispositivos al día, «nos exponemos a todo tipo de riesgos: robo de información, pérdida de privacidad, perjuicio económico, suplantación de identidad, etc. Las vulnerabilidades «pueden ser aprovechadas por ciberdelincuentes para infectarnos y llevar a cabo actividades maliciosas».
via Tecnología http://bit.ly/2IegHVS
jueves, 13 de junio de 2019
El fin del trabajo tal y como lo conocemos
Mientas que las horas de trabajo de las máquinas aumentan en todos los sectores, las de los humanos, disminuyen. La Inteligencia Artificial, la robotización, el Internet de las Cosas, el Big Data o el despliegue del 5G vienen para cambiarlo todo, ¿cómo van a influir en las ciudades, las personas, el empleo, los sistemas económicos de los países? ¿Cuál es el papel que se nos reserva a los ciudadanos? Estamos ya inmersos en una revolución más profunda y veloz que ninguna otra en la historia. También es una de las más complejas; la denominada Revolución 4.0 encierra una paradoja que lleva tiempo tensionando el mercado laboral. La ministra francesa de Empleo, Muriel Pénicaud, señalaba en Davos: «una de cada dos empresas tiene dificultades para contratar, al mismo tiempo que tenemos altos niveles de desempleo»; en España, el porcentaje es aún mayor, casi un 72% de las compañías refieren dificultades, según un informe de la escuela de negocios IESE. La solución gala es invertir en formación, programas destinados a desempleados, jóvenes y trabajadores en activo para actualizar sus competencias y adaptarlas a lo que el mercado demanda. «La única competitividad posible es con la tecnología. Es lo que va a permitir que la industria sobreviva» apunta Carlos Balaguer, al frente del Robotics Lab de la Universidad Carlos III de Madrid. Que precisamente, estrena el próximo curso un máster multidisciplinar en Industria Conectada 4.0. Empresas y universidades pisan el acelerador para adaptarse al cambio, sin embargo, la OCDE pone a España en la picota de la pérdida de empleo; según el informe «¿Cómo es la vida en la era digital?», el 22% de los trabajos en nuestro país corren riesgos por la automatización. Para tener un empleo, las personas deberán formarse durante toda su vida; estudiar y reciclarse constantemente. Esta es una de las conclusiones que se desprenden del debate sobre la llamada «Cuarta Revolución Industrial» en el que ABC ha reunido a expertos del sector digital, de la enseñanza y la robótica para dibujar el perfil del trabajador del futuro. (Puedes ver el debate completo en este enlace) Víctimas de la tecnología En los países desarrollados muchos trabajadores se sienten acorralados por la globalización y la tecnología, pero el mito de la destrucción del empleo por parte de los robots se sustenta en una interpretación sesgada de los datos; según el World Economic Forum 75 millones de empleos se perderán por la incidencia de la automatización en las empresas, a cambio, se generarán 133 millones de posiciones relacionadas con la Industria 4.0. El balance neto es de 58 millones de puestos de trabajo extra. La destrucción es, en realidad, una transformación, un desplazamiento. En pocas décadas desaparecerán decenas de profesiones, pero también se crearán otras nuevas: según un estudio de la Universidad de Oxford, el 65% de los niños que hoy estudian primaria trabajarán en profesiones aún por inventar. El Departamento de Trabajo de EE.UU. ha elaborado una proyección de la evolución del empleo en un periodo de diez años, para cada profesión. Las cifras señalan qué puestos están en auge y cuáles podrían desaparecer hasta 2026. *Puedes consultar en el buscador si tu puesto de trabajo está en alza o por el contrario, es el momento de cambiar de profesión* Europa necesita robots para competir Una de las consecuencias de la globalización de finales del siglo XX fue la deslocalización masiva de empresas que trasladaron su producción a países donde los costes laborales eran significativamente más baratos. Europa del Este, Asia y el norte de África han sido el destino de millones de puestos de trabajo. En mitad de este panorama, Amazon y Bosch cuentan con miles de trabajadores en sus centros en España. La eficiencia en los procesos y la tecnología son imprescindibles para poder competir y ser rentables desde el Viejo Continente. Ambas son ejemplo de la Industria 4.0. Es muy probable que el lector tenga instalado en su vehículo un sensor procedente de la fábrica de Bosch en Madrid. Aquí se producen sensores de aceleración y presión (PAS, PPS) y de aparcamiento (USS) para todo el planeta y se da empleo cualificado a unas 800 personas. En Amazon, más de 1800 personas trabajan en su almacén de El Prat (Barcelona), de ellas, 100 están contratadas para trabajar directamente con robots. El centro cuenta con 6.000 drives (parte móvil de los robots) y 50.000 pods (estanterías móviles donde se almacenan los productos. Marc Zenon, responsable de RRHH del centro logístico de Amazon en El Prat, y José López San Román, al frente de Selección y desarrollo en Bosch para España y Portugal, coinciden al señalar las competencias imprescindibles para encajar en el nuevo mercado laboral: el inglés, las ingenierías y carreras técnicas son las bases de la empleabilidad, pero irrumpen con fuerza las denominadas «soft skills», aptitudes tales como trabajar en equipo, ser creativo o capaz de automotivarse para aprender son un valor en alza en un entorno en el que compartiremos mesa y mantel con algoritmos y cobots.
via Tecnología http://bit.ly/2X3cJYt
via Tecnología http://bit.ly/2X3cJYt
Suscribirse a:
Entradas (Atom)